











知識庫權限能力大升級!從內容訪問到AI調用,層層可控、邊界清晰
360AI知識庫3.0正在把企業知識帶進真實的業務過程。員工和Agent可以基於同一套知識完成問答與任務處理,知識也從可查找的資料,變成能夠參與工作的內容。
知識用得更深,權限就要管得更細。員工無權查看的合同,不應出現在AI的回答和引用中。為此,360AI知識庫3.0將權限細化到知識庫、文件夾和單個文件,並讓文檔訪問、內容協作與AI檢索執行同一套權限規則。

權限細化到內容,重要文件單獨授權
企業裡的知識很少整整齊齊地屬於同一批人。一個項目知識庫中,公開的產品資料可以供全員查看,合同和報價只向項目成員開放,複盤材料又可能只允許負責人編輯。如果權限只能設置在整庫層面,管理員往往要拆出多個知識庫,再反複維護成員,內容查找和更新也會變得更加複雜。
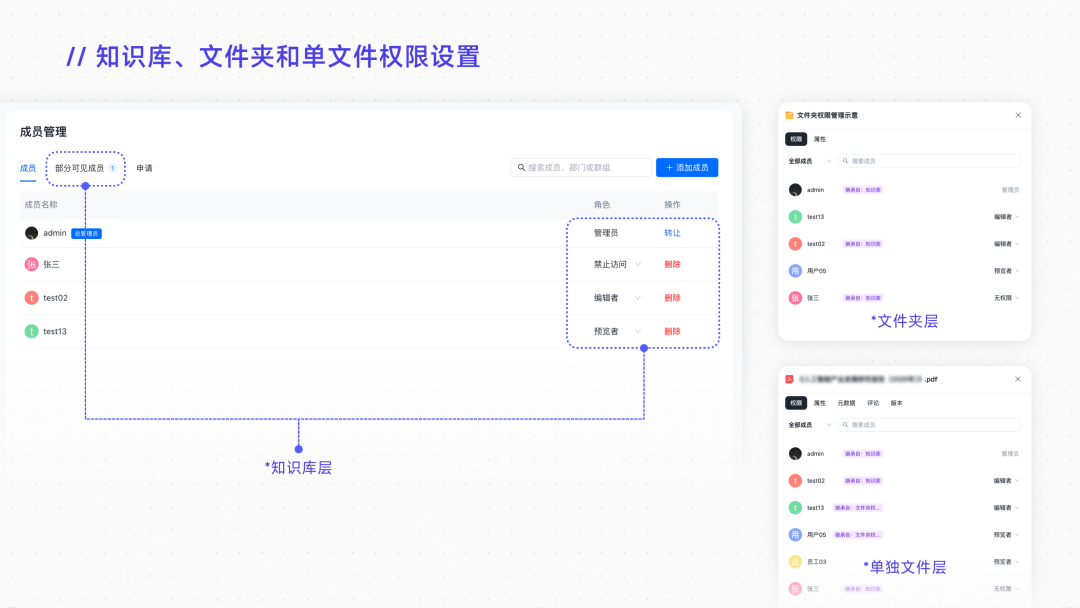
// 知識庫、文件夾和單文件都能單獨配置
升級後的權限體系分為知識庫、文件夾和單文件三層。每一層都能單獨設置,也能根據上下級關系聯動。管理員可以先確定知識庫的基礎訪問範圍,再對某個文件夾或某份文件追加授權。同一套知識結構得以保留,不必為了隔離幾份材料拆出多個知識庫。
// 九類權限主體讓管理、編輯和預覽各有邊界
360AI知識庫提供9類權限主體,包括總管理員、普通管理員、編輯者、預覽者4類基礎角色,文件夾編輯者、文件夾預覽者、單文件編輯者、單文件預覽者4類單獨授權,以及1類禁止訪問。
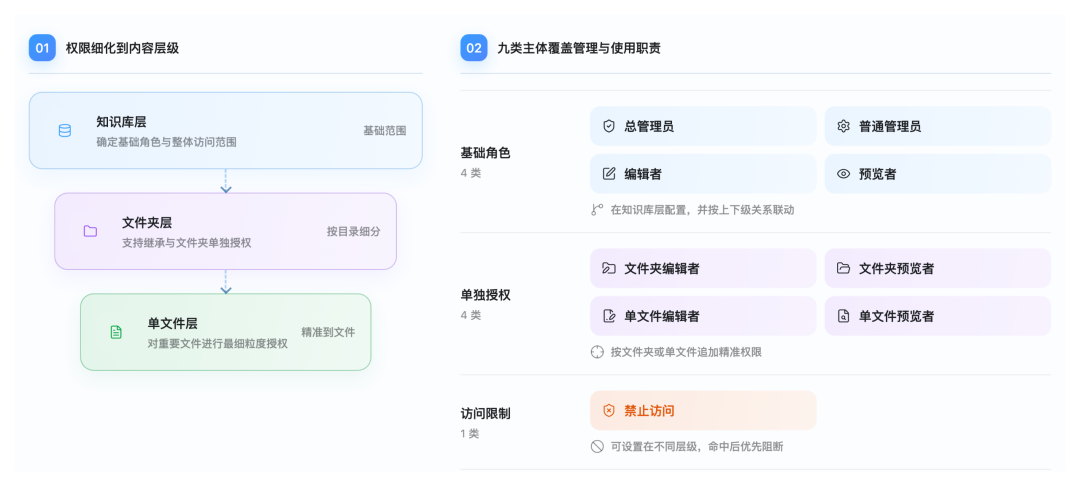
總管理員負責全局控制,普通管理員在授權範圍內承擔日常管理;普通成員可以只編輯指定文件夾,或只預覽某一份文件,無需獲得整庫權限。企業可以據此把管理責任和內容使用範圍分開設置,減少過度授權。
項目調整與資料流轉,權限同步更新
項目成員會調整,資料目錄也會隨著歸檔、重組和跨部門移交不斷變化。如果權限不能隨內容層級和存放位置及時更新,已經失效的成員權限和原位置授權就可能繼續保留。360AI知識庫3.0會在上下級權限變化或資源位置改變時自動更新授權關系,減少人工排查和補漏。
// 上級禁止訪問,下級授權隨即失效
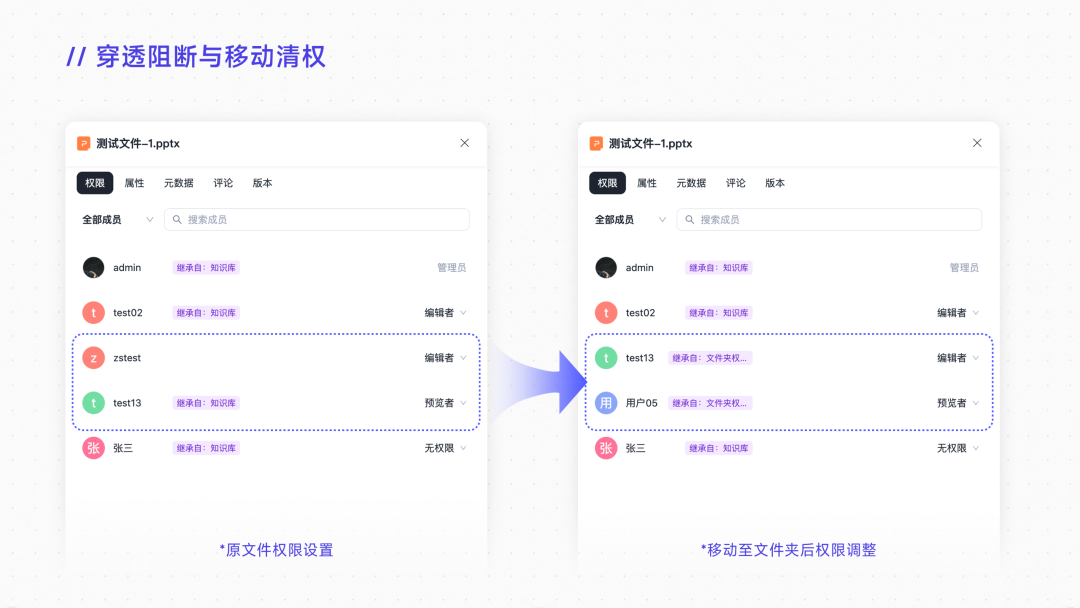
一名成員可能曾經獲得某份文件的單獨編輯權,後來由於職責調整,他被禁止訪問該文件所在的上級文件夾。此時,系統會從知識庫、文件夾到單文件逐層判定權限,下級已有的單獨授權同步失效。
單獨授權可以覆蓋一般的繼承關系,但不能突破禁止訪問邊界。即使曆史上授過權,只要當前上級範圍已禁止訪問,成員就無法再進入下級內容,從而避免項目調整後留下越權入口。
// 文件移動或複制後,舊授權自動清理
項目歸檔、資料重組和跨部門移交都會帶來文件移動與複制。升級後,移動後的資源或複制生成的新資源不再攜帶原位置的單獨授權,隨後繼承目標位置的權限。系統也會記錄相關操作,管理員整理目錄後無需逐個排查舊授權。
二十二項操作受控,AI檢索調用有界
權限粒度解決“誰能進入”,行為矩陣進一步明確“進入後能做什麼”。360AI知識庫3.0將內容訪問、編輯協作和AI檢索統一納入權限判斷,避免只控制查看入口,卻遺漏後續操作。
// 從查看文件到管理成員統一進入權限矩陣
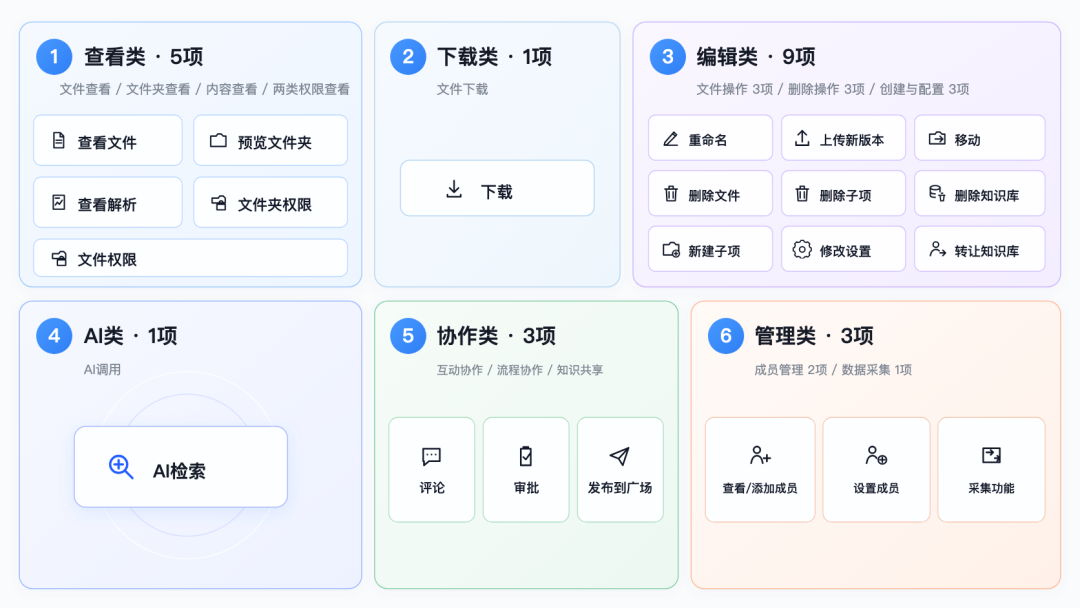
360AI知識庫把22項操作納入權限矩陣,覆蓋查看、下載、編輯、AI、協作和管理6大類,共12個子類。查看文件和解析結果、上傳新版本、移動或刪除內容都有對應的權限要求,評論與審批等協作操作也包含在內。成員設置、發布共享和外部數據采集,則根據所在層級和角色進行控制。
// AI檢索與文檔訪問執行同一權限邊界
在360AI知識庫中,AI檢索被單獨列為一項受控行為。用戶通過問答獲取知識時,AI只能在其權限允許的範圍內檢索和引用。文檔訪問與AI檢索執行同一權限邊界,避免用戶通過問答間接獲取無權訪問的內容。
讓知識成為生產力,先讓企業管得清、控得住
三層架構負責劃清內容範圍,九類權限主體對應不同職責。穿透阻斷處理上下級沖突,移動清權解決內容遷移後的遺留問題。多條規則一起工作,管理員手動補漏的地方會隨之減少。
對企業而言,這意味著減少知識庫拆分、重複授權維護和曆史權限排查,關鍵操作也有記錄可查。管理員能夠更清楚地配置和驗證權限,業務團隊則可以在明確邊界內使用知識。
360AI知識庫3.0讓員工訪問、業務協作與AI檢索遵循一致的權限規則。企業可以在不犧牲管理邊界的前提下,把更多知識用於問答和任務處理,讓知識真正進入業務並持續產生價值。
-
本文分類: 產品動態
-
浏覽次數: 49 次浏覽
-
發布日期: 2026-08-27 11:52:52
-
 華諾科技與360億方雲達成戰略合作,共推AI大模型產業化落地
-
 360億方雲AI增值服務上線,超大限時優惠等你來!
-
 央企控股上市公司引入360億方雲企業網盤,搭建智慧協同雲平臺
-
 中國水利水電第七工程局、北京石油化工學院等簽約360億方雲
您可能感興趣的文章
- 企業AI知識庫:一半是火焰,一半是廢品
- 8月&9月產品更新回顧|讓資料更好找,讓知識用起來
- 360 制造行業知識管理解決方案
- 新疆喀什地區某縣委機關與360億方智能成功簽約,共同推進政務辦公數字化升級!
- 放假前最後10分鐘,把散落的工作資料收進知識庫
- 360億方智能提供全程技術支持,助力泉州市數據應用職業技能競賽圓滿舉辦
- 企業關注的不再是“如何存儲文件”——IDC解讀中國智能企業內容與知識平臺市場
- 從“能回答”到“敢用於業務”:企業知識庫如何建立可信鏈路?
- IDC中國智能企業內容與知識平臺市場份額:360億方智能私有化市場第二,增速第一!
- 京新藥業攜手360億方智能,共建AI知識庫,讓醫藥知識常用常「新」
熱門推薦
最新推薦
- ISC.AI.2026· 數智化轉型資料合集
- 中國信通院·企業級智能體技術與應用研究報告(2026年)
- 走向Agent-Native!360AI知識庫打通業務底座,讓人與AI自然協同
- 告別重複勞動,億方雲如何讓多家律所跑出「AI加速度」?
- OpenClaw x 億方雲Skill:用OpenClaw調教出的“AI團隊”,比我本人還卷
- OpenClaw × 億方雲|能幹活、有記憶、懂業務,這才是企業想要的“數字員工”
- 航空AI白皮書發布,重塑航空未來,讓知識成為生產力
- 360億方智能 ·航空AI白皮書
- 智慧升級,教育革新:200+高校選擇360億方雲,共繪智慧校園藍圖
- 亮相2024 AI+研發數字(AiDD)峰會,360智能文檔雲引領行業AI生態建設

 企業雲盤
 AI 知識庫
 浙公網安備 33011002015048號
 在線客服
 電話諮詢